Bugünlerde ortalama bir kişi, sahte e-postaları tespit edecek kadar akıllıdır, bu yüzden dolandırıcılar kısa mesajlara yönelmiştir. Kimlik avı yükselişte SMS Ancak, bunun avına düşmekten nasıl kaçınılacağı aşağıda açıklanmıştır.

Sahte metin mesajı nedir?
Kısa mesaj dolandırıcılığı taktikleri, standart bir e-posta dolandırıcılığı için kullanılanlarla neredeyse aynıdır. Olur veya olur"E-dolandırıcılıkBirisi, kredi kartı bilgileri, banka hesap bilgileri veya Sosyal Güvenlik numarası gibi kişisel bilgileri çalmak için meşru bir işletme veya kuruluşun temsilcisi olarak hareket ettiğinde.
Genellikle meşru görünen bir e-posta ile başlar. E-posta gövdesinin içinde bir web sitesine bağlantı var”ResmiOturum açma kimlik bilgileriniz, kişisel ayrıntılarınız veya paranızdan vazgeçmeniz için sizi kandırmak için tasarlandı. Web sitesi genellikle marka dahil olmak üzere gerçek şirket web sitesinden ayırt edilemez.
o çalışıyor "E-dolandırıcılık(SMS ve kimlik avı kombinasyonu) neredeyse aynı. Dolandırıcı, potansiyel kurbanlara bağlantı içeren bir metin mesajı gönderir. Mesaj genellikle sizi hesap ayrıntılarınızı kontrol etmeye, ödeme yapmaya veya ödül talep etmeye davet eder.
Hemen şüphe uyandırmayan bir kimlik avı e-postası hazırlamak biraz beceri gerektirir. Dolandırıcı, markaya ve üsluba aşina olmalı ve e-postanın hatasız olmasını sağlamalıdır. Ayrıca spam filtresinin e-postayı almayacağını ummalıdır.
SMS önemli bir iletişim şekli olduğundan, sahte mesajları tespit etmek zordur. Metin mesajları kısadır ve bariz yazım veya dilbilgisi hatalarına çok az yer bırakır. Ayrıca, 160 karakter sınırı nedeniyle kısa mesajlarda URL kısaltıcılar popülerdir.
Bu fırsat dolandırıcıların gözünden kaçmadı. Web arayüzünden toplu olarak metin mesajları göndermek ucuz ve yapılması kolaydır. Taşıyıcıların e-posta sağlayıcıları tarafından kullanılanlara benzer spam filtreleme teknikleri kullandığına dair kanıtlar olsa da, birçok kimlik avı girişimi ağı atlar.
SMS yoluyla dolaşan başka birçok dolandırıcılık da var. Dolandırıcının size doğrudan mesaj gönderip güveninizi kazanmaya çalıştığı sosyal mühendislik de sorunludur. Bu tür dolandırıcılar, daha meşru görünmek için genellikle telefon görüşmelerini ve e-postaları ve ayrıca SMS mesajlarını kullanır.
Bir dahaki sefere sizi bir bağlantıya tıklamaya davet eden istenmeyen bir metin mesajı aldığınızda aklınızda bulundurmanız gereken altı şey var.
Bir: Mesaj sizin için mi?
Dolandırıcılar, bağlantılarına tıklamanızı sağlamak için her şeyi dener. Örneğin, bir şey kazandığınızı söyleyebilirler. Ama herhangi bir rekabete girdin mi? Almanız gereken bir paketiniz olduğu size bildirilebilir, ancak bir şey mi bekliyorsunuz?
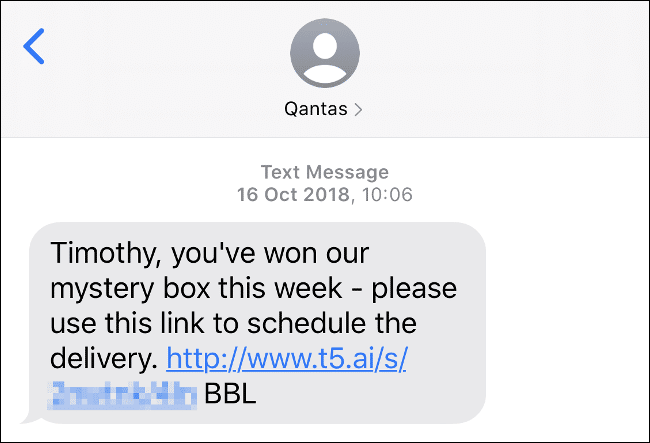
Bazen alışveriş yapmadığınız bir mağaza için bir hediye kartıdır. Diğer zamanlarda, daha önce almadığınız bir fatura hakkında son bir bildirimdir. Hiç uçmadığım havayollarından 'ödüller' hakkında mesajlar alıyorum - ve havayolları zaten ne sıklıkla kupa veriyor?
Altın kuralı her zaman hatırlayın: Gerçek olamayacak kadar iyi görünüyorsa, muhtemelen öyledir.
İkincisi: Şüpheli iletilerdeki bağlantılara tıklamayın
Çoğu dolandırıcılık bir bağlantı içerir ve URL genellikle şirket adıyla eşleşmez. Ancak, durum böyle olsa bile, güvenli olup olmadığını bilmenin hiçbir yolu yoktur. Bu dolandırıcılıklardan bazıları kötü amaçlı yazılımları yaymak için tasarlanmıştır ve bazen bunların tümü bir bağlantıya tıklamayı (veya tıklamayı) gerektirir.
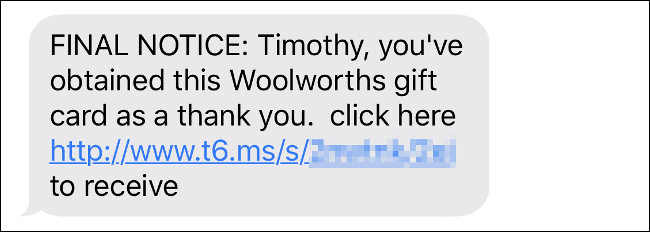
Güvende olmak için, spam metin mesajlarındaki bağlantılara tıklamaktan kaçının. Ağustos 2019'da, iPhone'lara sahip kişiler, sıfır gün açığı nedeniyle Safari'de bir URL'yi ziyaret ederek kötü amaçlı yazılımlara maruz kaldılar. Bu, türünün ilk istismarı olmasına rağmen (ve yalnızca bu yazı itibariyle), herhangi bir rastgele bağlantıya asla güvenmemeniz gerektiğini hatırlatır.
Bir bağlantıya tıklarsanız, (genellikle birden çok kez) farklı bir web sitesine yönlendirilebilirsiniz. Tarayıcınızın adres çubuğu sizi hızlı bir şekilde bir web sitesinden diğerine götürüyorsa, bu dolandırıldığınızın iyi bir işaretidir.
Üç numara: Zorlayıcı bir web sitesine kanmayın
Diyelim ki çok fazla düşünmeden yanlışlıkla bir linke tıkladınız ve çok resmi bir site gördünüz. Bazı dolandırıcılar, taklit etmeye çalıştıkları şirketlere benzeyen web siteleri oluşturmakta ustadır. Ona aşık olma!
Adres çubuğuna hızlı bir bakış, herhangi bir şüpheyi doğrulamalıdır. Avustralya Postası dolandırıcılığından aşağıdaki örneğe bir göz atın. Vurgulanan adres çubuğundaki URL, resmi Australia Post web sitesinin adresiyle eşleşmiyor, bu da bunun bir dolandırıcılık olduğu anlamına geliyor. Bununla birlikte, bazı dolandırıcılar, URL'lerinin de inandırıcı görünmesini sağlamak için çok uğraşırlar.
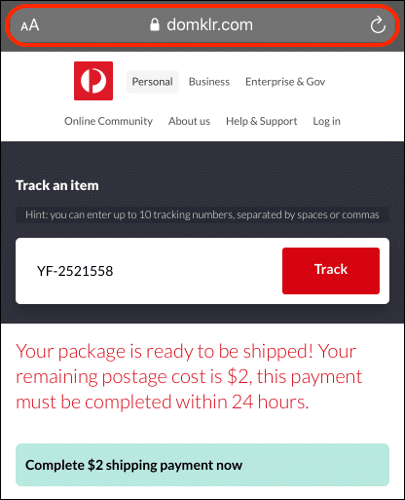
Sayfayı indirip başka bir yere yükleyerek bir web sitesinin karbon kopyasını oluşturmak çok kolaydır. Bazen, hakkımızda bağlantılar ve diğer alakasız içerikler de dahil olmak üzere tüm web sitesi normal şekilde çalışır.
Dördüncüsü: Kurallara dikkat edin
Kimlik avı girişimlerinin büyük bir kısmı, İngilizce'nin resmi (veya ilk) dil olmadığı ülkelerden kaynaklanmaktadır. Sonuç olarak, birçok dolandırıcı, ana dili İngilizce olan birinin fark etmesi nispeten kolay olan yazım veya dil bilgisi hataları yapar.
Bu, yanlış yerleştirilmiş bir kelime, yanlış büyük harf kullanımı veya "kapalı" görünen bir cümle kadar basit olabilir. Aşağıdaki mesajdaki çift boşluk hatasını kontrol edin. Ayrıca bir cümlenin ortasında yanlış büyük harf kullanımı, eksik noktalama işaretleri ve yanlış yapıştırılmış bir URL görebilirsiniz.
Elbette, tüm dolandırıcılar İngilizce konuşulmayan ülkelerden değildir. Birçoğunun dili güçlü bir şekilde anlıyor ve yemin nasıl otantik görünmesini sağlayacağını anlıyor.
Anekdot niteliğindeki kanıtlara rağmen, aldığım kimlik avı girişimlerinin büyük çoğunluğu bariz dilbilgisi veya yazım hataları içeriyor.
Beş numara: Kişiselleştirilmiş bir mesaja güvenmeyin
Bu makaledeki örneklerin çoğunda, dolandırıcılar adımı doğru yapmayı başardılar. Bu tür bir kişiselleştirme, mesajın gerçek olduğu inancına yol açabilir. Bankanızın, İnternet servis sağlayıcınızın veya hücresel servis sağlayıcınızın kimliğine bürünmeye çalışırken benzer bir mesaj alabilirsiniz.
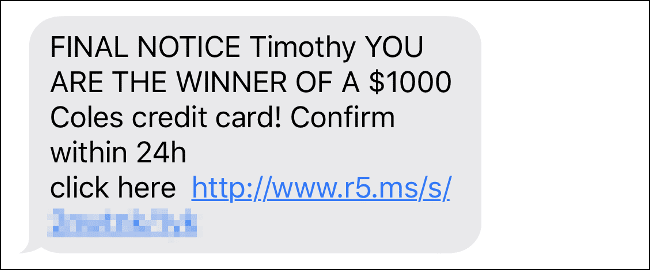
Ne yazık ki, bazı kişisel bilgilerinizin çevrimiçi olarak sızdırılmış olma olasılığı yüksektir. Veri ihlalleri yaygındır ve dolandırıcıların daha meşru görünmelerini sağlayan bilgiler toplamasına olanak tanır.
Örneğin, adresinizi, kullandığınız akıllı telefonu veya sosyal medyanızı biliyor olabilirler.
Altı: Sanırım gerçek mi? Doğrudan şirketle iletişime geçin
Son zamanlarda en yaygın oltalama girişimlerinden biri posta pulu dolandırıcılığıdır. Mesajın, bir paket için ek nakliye ücreti ödemeniz veya adresinizi doğrulamanız gerekeceğini bildiren bir posta servisinden geldiği anlaşılıyor. Açılış sayfası, aciliyet duygusu uyandırmak için ödeme yapmazsanız paketin gönderene iade edileceğini belirtir.
Ortağım geçen hafta aşağıdaki dolandırıcılık girişimini aldı. Avustralya Postası web sitesinin görünüşte resmi takip numarasına ve bir karbon kopyasına rağmen, posta işleyicileri geç nakliye masraflarını kısa mesaj yoluyla tahsil etmeye çalışmazlar. Ayrıca paketinizi aldıktan sonra birkaç gün içinde geri göndermeyecekler. Bu tutarsızlıklar nedeniyle, dolandırıcılık ortaya çıktı.
Hızlı bir arama beni AusPost'ta dolandırıcılığı anlatan bir sayfaya götürdü. Ayrıca daha önce bir FedEx paket teslimatı dolandırıcılığı keşfettik. Benzer bir SMS alırsanız, web'de "USPS (veya ilgili dağıtım hizmeti) dolandırıcılık metin mesajı" ifadesini arayın.
Sosyal mühendislik saldırılarını tespit etmek çok zor olabilir - özellikle de konuştuğunuz kişinin söylediği kişi olduğuna zaten inanıyorsanız. Bu tür sahtekarlığı tespit etmenin kolay bir yolu, diğer tarafın yakın zamanda Louisville, Kentucky'de yaptığı gibi, hediye kartlarında ödeme veya bağış istemesidir.
Şirketlerin size e-posta göndermeyecekleri, mesaj atmayacakları veya sizi arayıp ödeme talep etmeyecekleri iyi bilinmektedir. Gecikmiş bir faturanın veya posta ücretinin gayri meşru olduğundan şüpheleniyorsanız, herhangi bir bilgi vermeden önce doğrudan şirketle iletişime geçin. Biri bağış isterse, metin yoluyla değil, doğrudan, resmi web sitesi, bir satış noktasında veya toplama fonu aracılığıyla vakfa bağış yaptığınızdan emin olun.
Orada dikkatli ol
Arkadaşlarınızdan veya tanıdıklarınızdan gelmeyen kısa mesajlardan şüphelenin. Bu temel bilgileri aklınızda tutarsanız, nakit veya kişisel bilgilerinizden vazgeçmek için kandırılmazsınız.
Koruma seviyenizi biraz artırmak için Android cihazınızın güvenliğini de sağlayabilir veya bazı temel iPhone güvenlik ipuçlarını takip edebilirsiniz.